Alle diensten

Managed Security

Wij bewaken uw werkplekken en servers, en grijpen in als het misgaat

Meldingen uit uw hele omgeving komen bij ons binnen. Wij beoordelen ze, pakken op wat er echt toe doet en laten het u weten als er iets van u nodig is.

Continue bewaking
Meldingen door ons opgevolgd
Zonder eigen securityteam
14.200
gebeurtenissen
38
met voorrang
3
keer gebeld

Een week bij een bedrijf van 25 werkplekken, ter illustratie

Herkenbaar?

Waarom een virusscanner niet meer genoeg is

De beveiliging van veel MKB-bedrijven is gebouwd op aannames uit een tijd dat aanvallen nog handwerk waren. Inmiddels zijn ze geautomatiseerd, en wordt er simpelweg gescand op wat kwetsbaar is. Wie u bent, doet er voor de aanvaller niet toe.

  • Alleen bekende dreigingen worden gezien

    Een virusscanner werkt met een lijst. Wat nieuw is, staat er niet op en komt er dus gewoon langs.

  • Aanvallen vallen tussen systemen door

    Een verdachte aanmelding in Microsoft 365 en een vreemd proces op een laptop lijken los van elkaar onschuldig. Samen zijn ze een inbraak.

  • Meldingen die niemand leest

    Software die alarm slaat heeft alleen zin als er iemand is die het signaal beoordeelt en er iets mee doet.

  • U moet het kunnen aantonen

    Klanten, verzekeraars en opdrachtgevers vragen steeds vaker hoe u het geregeld heeft. Dat vraagt om meer dan een goed gevoel.

Zo richten we het in

Van losse virusscanners naar bewaking die iemand daadwerkelijk leest.

1

Nulmeting

We brengen in kaart wat er nu beveiligd is, waar de gaten zitten en welke systemen meldingen kunnen leveren.

2

Uitrollen

De bewakingssoftware komt op uw werkplekken en servers, en de logboeken van uw hele omgeving worden centraal samengebracht.

3

Bewaken en opvolgen

Wij lezen de meldingen en pakken op wat er echt toe doet. U wordt gebeld als er iets van u gevraagd wordt, niet bij elk signaal.

4

Rapportage

Periodiek overzicht van wat er gezien en gedaan is, in begrijpelijke taal. Bruikbaar richting uw klanten en verzekeraar.

In gewone taal

Wat houdt die bewaking precies in?

Twee dingen die bij grote organisaties al jaren standaard zijn. Ze klinken ingewikkelder dan ze zijn, en samen vormen ze de kern van deze dienst.

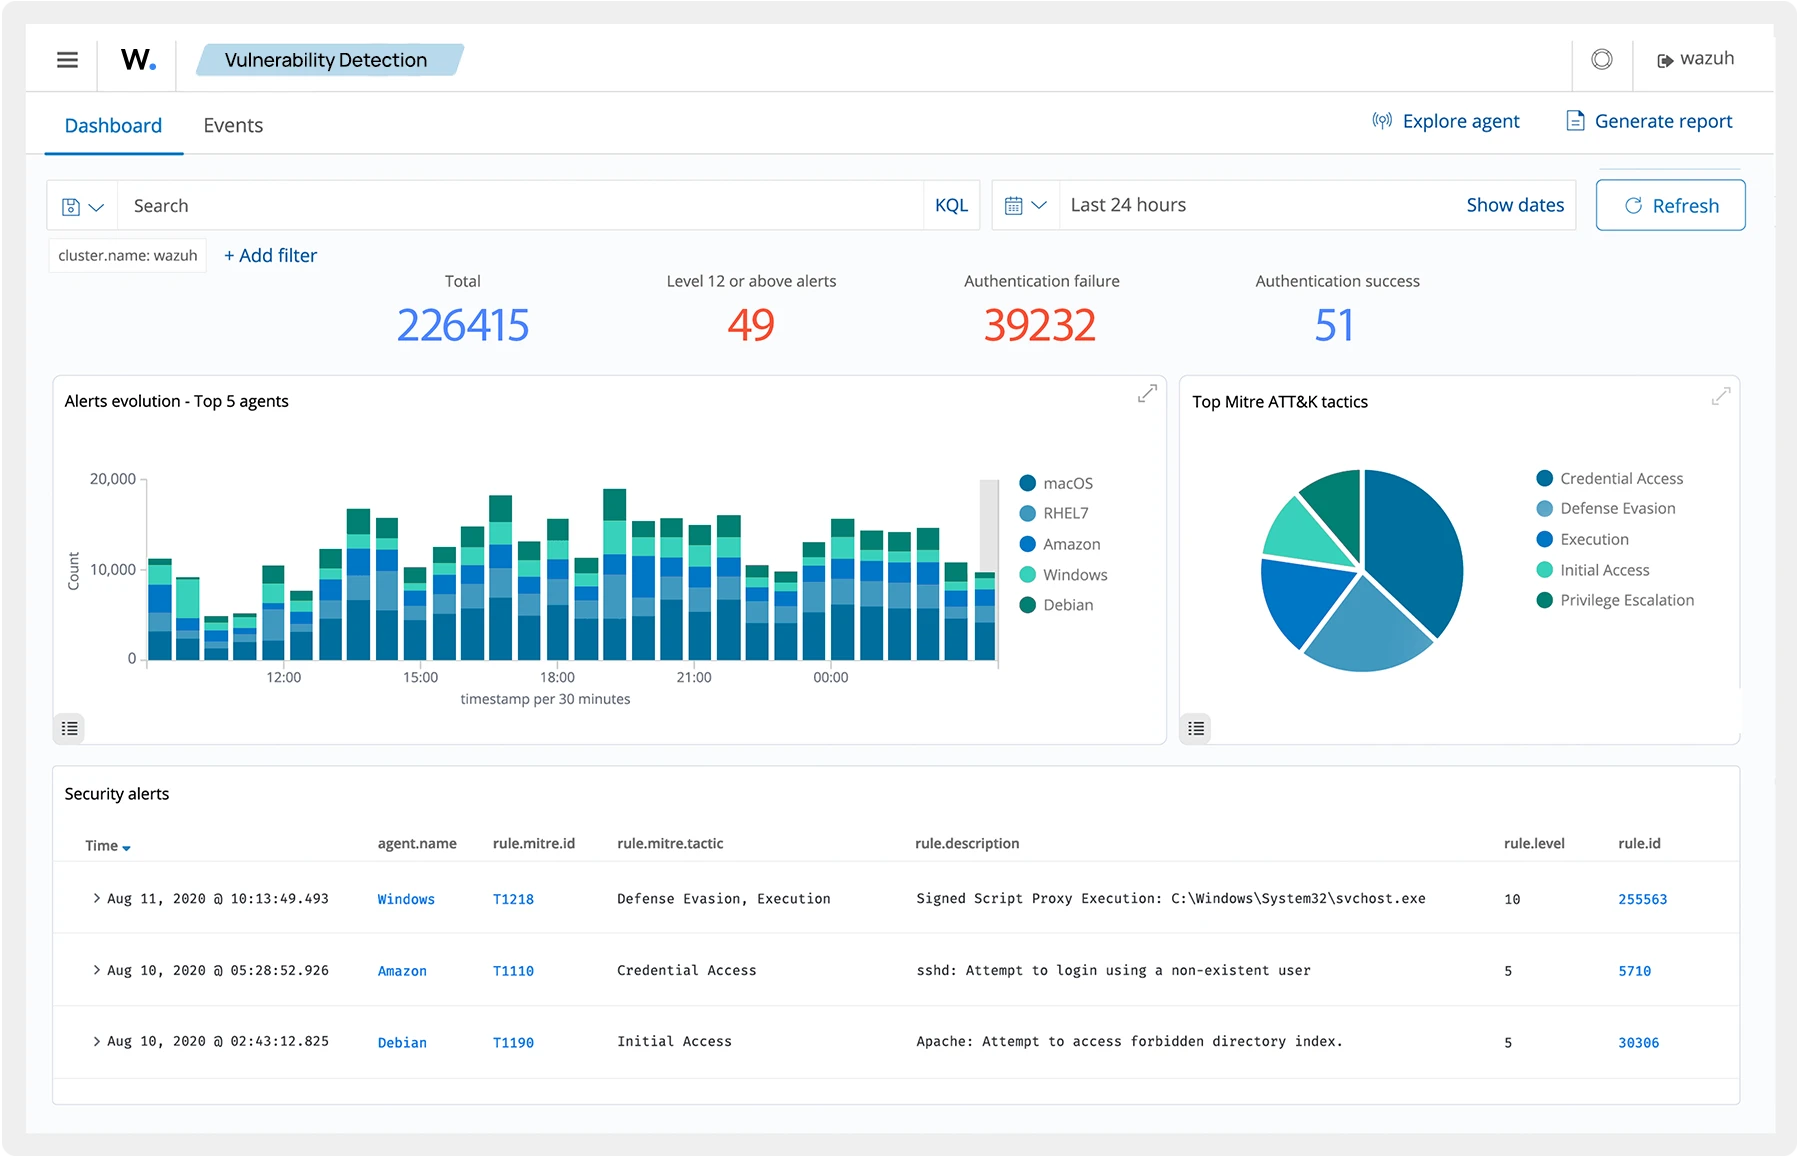
Overzicht met het aantal meldingen per systeem, een verdeling over aanvalstechnieken en een lijst met recente beveiligingsmeldingen

Detectie

Bewaking op het apparaat zelf

Software op uw werkplekken en servers die niet zoekt naar bekende virussen, maar let op verdacht gedrag. Een programma dat plotseling honderden bestanden begint te versleutelen. Een account dat midden in de nacht vanuit een ander werelddeel inlogt. Bij zo'n signaal wordt er meteen ingegrepen en gaat het apparaat van het netwerk af, voordat de rest besmet raakt. De vakterm hiervoor is extended detection and response, afgekort XDR.
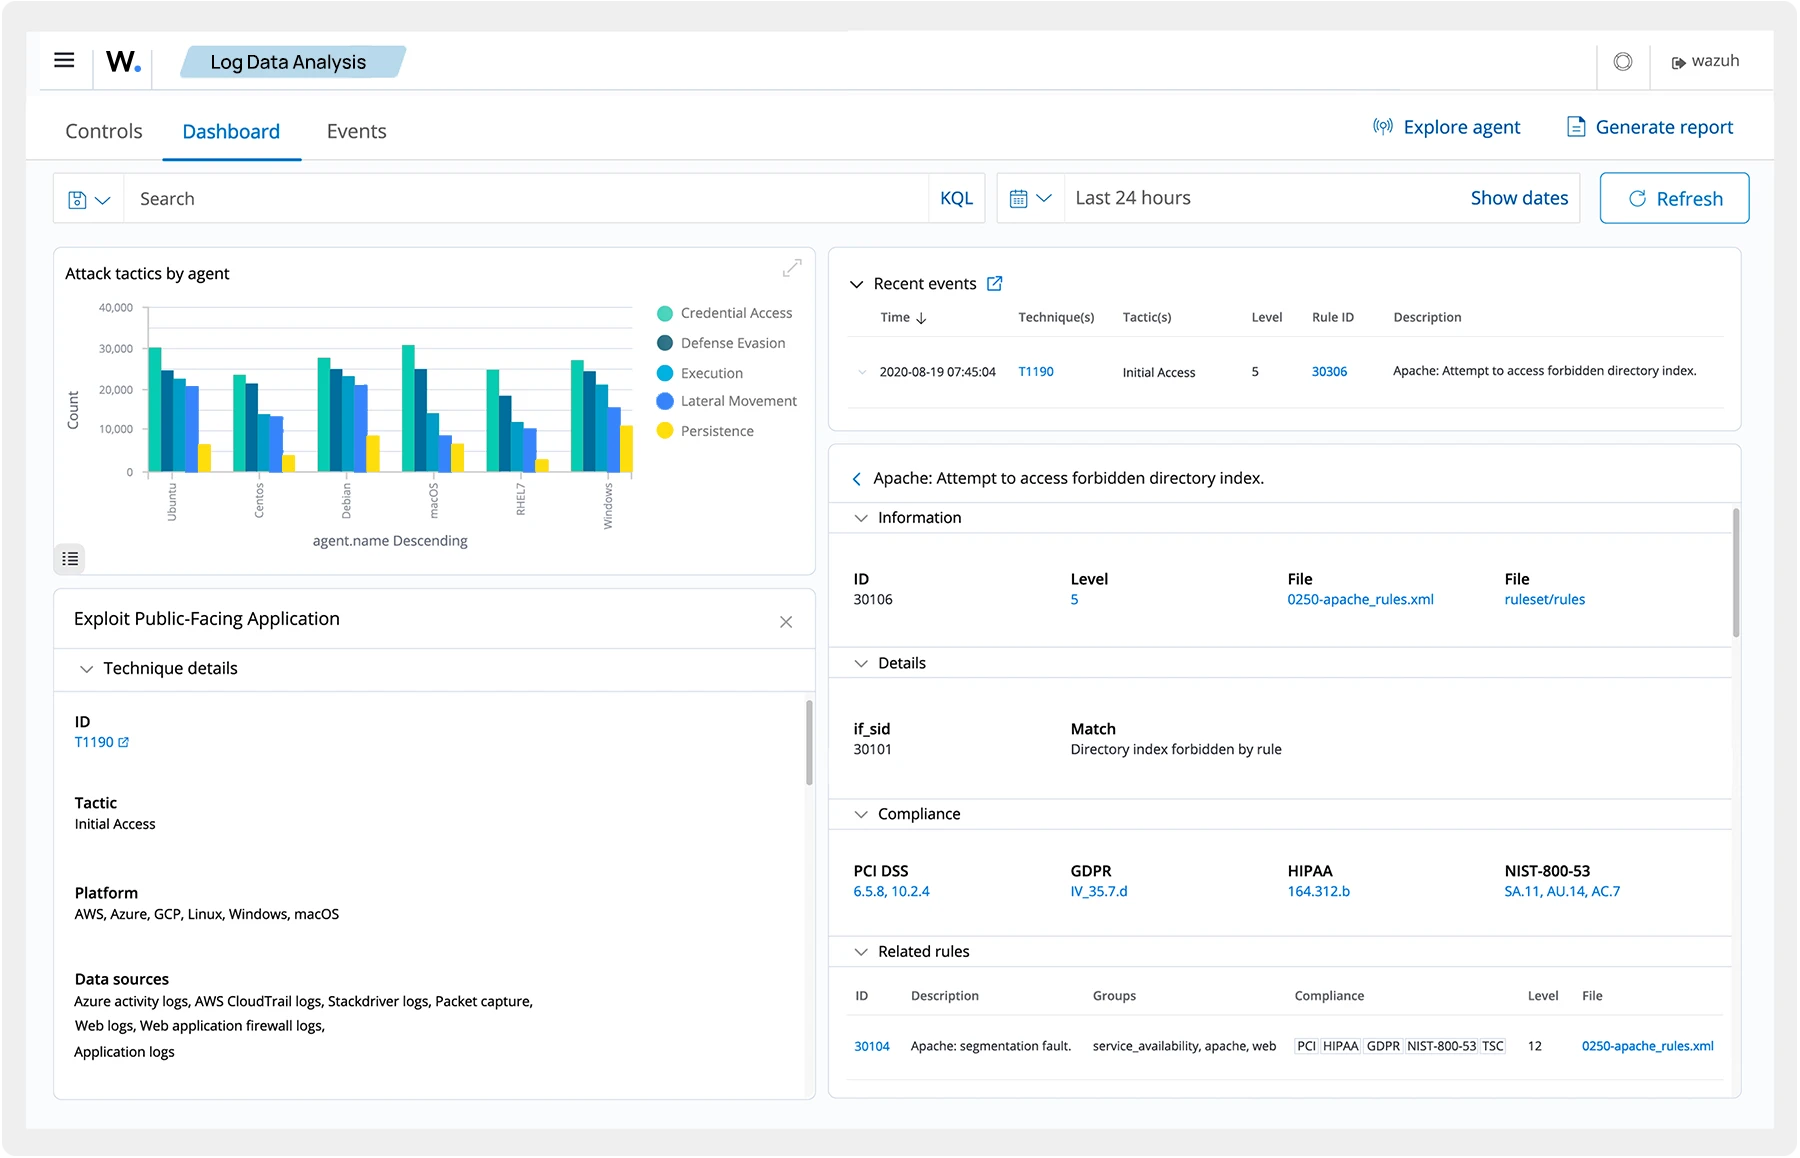
Overzicht met aanvalstechnieken per systeem, recente gebeurtenissen en de details van een enkele melding

Analyse

Het overzicht daarboven

De logboeken van al uw systemen komen op één plek samen, waar verbanden worden gelegd. Vijf mislukte aanmeldpogingen zijn niets bijzonders. Vijf mislukte pogingen, gevolgd door een geslaagde aanmelding vanuit een ander land en meteen daarna een nieuwe beheerdersaccount, is een inbraak. Dat patroon ziet u alleen als alles bij elkaar komt. De vakterm hiervoor is security information and event management, kortweg SIEM.

U heeft ze allebei nodig, want een aanval begint zelden en eindigt nooit op één apparaat. XDR ziet wat er op een laptop of server gebeurt en kan daar ingrijpen. De SIEM ziet het patroon dat over uw hele omgeving loopt. En het verschil met een groot bedrijf? Daar zit een team dat die meldingen leest. Bij ons doen wij dat voor u.

Wat valt eronder

Twee onderdelen, één beeld

Los af te nemen, maar ze versterken elkaar. Wat XDR op een los apparaat ziet, krijgt pas betekenis in het bredere beeld van de SIEM.

Op het apparaat

Bewaking op het apparaat (XDR)

Bewaking op uw werkplekken en servers die let op verdacht gedrag in plaats van op een lijst met bekende virussen, en die bij een aanval meteen ingrijpt.

  • Herkent verdacht gedrag, ook bij nog onbekende aanvallen
  • Sluit een besmet apparaat af van het netwerk voordat de rest volgt
  • Draait op Windows-werkplekken en op uw servers
  • Wordt door ons ingericht, bijgehouden en opgevolgd

Voor wie: Elke organisatie die het nu met alleen een virusscanner doet.

Over het geheel

Centrale logboekanalyse (SIEM)

Alle logboeken van uw omgeving op één plek, waar verbanden worden gelegd tussen gebeurtenissen die los van elkaar onschuldig lijken.

  • Werkplekken, servers, firewall en Microsoft 365 in één beeld
  • Legt patronen bloot die over meerdere systemen lopen
  • Bewaart wat er gebeurd is, zodat u het achteraf kunt navertellen
  • Meldingen worden door ons beoordeeld, niet doorgestuurd

Voor wie: Organisaties die willen weten wat er speelt in plaats van het te hopen.

Wat u krijgt

Beveiliging die wordt opgevolgd

U krijgt bescherming van hetzelfde kaliber als bij grote organisaties, zonder dat u er een securityteam voor hoeft aan te nemen. Wij richten het in, wij lezen de meldingen en wij pakken op wat er echt toe doet.

U wordt gebeld als er iets van u gevraagd wordt, niet bij elk signaal. Periodiek krijgt u een overzicht van wat er gezien en gedaan is, in begrijpelijke taal. Dat overzicht is ook bruikbaar richting klanten en verzekeraars die vragen hoe u het geregeld heeft.

Beveiliging staat niet los van beheer. Updates en kwetsbaarheden pakken we aan binnen managed werkplekken, managed servers en managed netwerken. Deze dienst gaat over zien wat er gebeurt en er iets mee doen. Zonder goede back-up blijft herstel een gok: bekijk managed back-up.

  • Continue bewaking van al uw werkplekken en servers
  • Centrale logboekanalyse, inclusief Microsoft 365
  • Meldingen door ons beoordeeld en opgevolgd
  • Besmet apparaat wordt automatisch geïsoleerd
  • Vastgelegd wat er gebeurd is, zodat u het kunt navertellen
  • Periodieke rapportage, bruikbaar richting klant en verzekeraar

Veelgestelde vragen

Vragen over managed security

Is dit niet overdreven voor een bedrijf van onze omvang?

Dat is een begrijpelijke gedachte, maar aanvallen zijn tegenwoordig geautomatiseerd. Er zit geen mens achter die uitkiest welk bedrijf de moeite waard is: er wordt gescand op wat kwetsbaar is. Juist het MKB is daardoor doelwit, want daar is de beveiliging vaak het dunst en de gevolgen zijn er relatief het grootst.

Wat is het verschil met de virusscanner die we al hebben?

Een virusscanner werkt met een lijst van bekende bedreigingen. Alles wat nieuw is, staat niet op die lijst en komt er dus langs. XDR kijkt naar gedrag: een programma dat plotseling honderden bestanden begint te versleutelen wordt gestopt, ook als niemand die aanval eerder heeft gezien.

Wie kijkt er naar de meldingen?

Wij. Dat is precies het verschil met zelf software aanschaffen. Bij een groot bedrijf zit er een team dat de meldingen leest en beoordeelt; bij ons is dat onderdeel van de dienst. U wordt gebeld als er iets van u gevraagd wordt, niet bij elk signaal.

Werkt dit ook voor Microsoft 365?

Ja. Juist daar valt veel te zien: aanmeldpogingen, doorstuurregels die iemand stiekem instelt, rechten die uitgebreid worden. Die gebeurtenissen komen mee in het centrale beeld, zodat een aanval op uw mail niet los van de rest staat.

Merken onze medewerkers hier iets van?

In het dagelijks gebruik nauwelijks. Het draait op de achtergrond, er komen geen extra handelingen bij en de werkplek wordt er niet trager van. Alleen als er echt iets aan de hand is wordt er ingegrepen, en dan hoort u van ons wat er speelde en wat we gedaan hebben.

Wat kost managed security?

Dat hangt af van het aantal werkplekken en servers en van welke onderdelen u afneemt. We brengen eerst uw situatie in kaart en geven een heldere prijs vooraf, zonder kleine lettertjes. Zo weet u precies waar u aan toe bent.

Weten hoe uw beveiliging ervoor staat?

Vertel kort wat er nu geregeld is. We doen een nulmeting en bespreken wat er nodig is. Reactie binnen 24 uur op werkdagen.